
Dünyanın dört bir yanındaki kuruluşlar, verilerini fidye yazılımı saldırılarından korumak için büyük miktarda para harcamak zorunda kalırken, BT güvenlik bütçelerini ve personel sayısını haklı çıkarmaya çalışırken, siber suçlular kuruluşları daha karmaşık yollarla terörize etmeye devam ediyor. Karlarını artırmak isteyen saldırganlar, son yıllarda taktiklerini siber gasp gibi daha sofistike ve gerçekleştirilmesi basit yöntemler lehine değiştirdiler
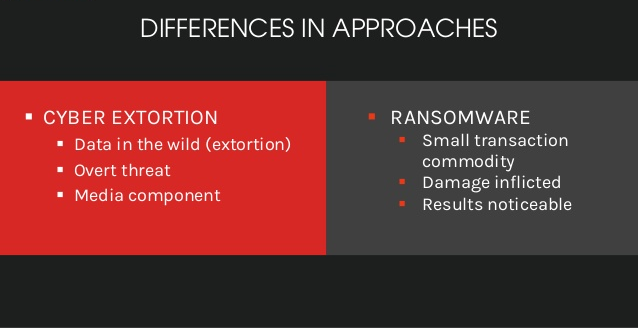
Parasını çalmak için avlarından mali bilgileri toplamak yerine, bu günlerde siber suçlular kurbanın verilerini şifrelemeyi ve onları yolsuzluk veya kamuya ifşa tehdidi altında rehin tutmayı tercih ediyor. Ne yazık ki, bu yöntemlerin etkili olduğu kanıtlandı: son araştırmalara göre , şantaj veya fidye yazılımından etkilenen kuruluşların% 57’si verilerini kullanmak için fidye ödediğini bildirdi – 2018’de bu sayı yalnızca% 38’e ulaştı.
Bununla birlikte, siber suçlular daha büyük hedeflere de saldırıyor gibi görünüyor: Önceleri orta ölçekli işletmeler ve siber suçluların hedefte tuttuğu bireyler iken, günümüzde sağlık kuruluşları ve kolluk kuvvetleri de kendilerini saldırılardan koruyamıyor.
Bununla birlikte, fidye yazılımı araçları daha karmaşık hale gelse de, yine de normal eski kötü amaçlı yazılımlarla aynı kurallara uymaktadırlar. Bu makalede, en yaygın 8 bulaşma yolunu ve verilerinizi bunlara karşı nasıl koruyacağınızı gözden geçireceğiz.
1. E-posta ekleri
Fidye yazılımı dağıtmanın en etkili yollarından biri, kötü amaçlı ekler içeren e-postalardır. Dosya, Word belgeleri, Excel elektronik tabloları, ZIP veya PDF dosyaları ve daha fazlası dahil olmak üzere çeşitli uzantılarda sunulabilir. Virüs bulaşan eklenti açıldığında, fidye yazılımı hemen çalıştırılarak kurbanın sistemine bulaşabilir ve dosyaları şifreleyebilir.
Ayrıca, e-posta ne kadar güvenilir görünürse, alıcının eki açma olasılığı o kadar yüksektir. Bunun için, çok inandırıcı e-postalar oluşturmak için, siber suçlular genellikle bir saldırıdan önce hedefleri hakkında (normalde bu, bir şirkette veya belirli bir kuruluşta yüksek rütbeli bir birey olabilir) kapsamlı araştırmalar yaparlar.
Önleme ipuçları:
- Gönderenin verilerinin (e-posta adresi, etki alanı ve görünen adlar vb.) Doğru olduğundan emin olun.
- Yalnızca güvenilir gönderenlerden gelen ekleri açın.
- Makroları etkinleştirmenizi gerektiren ekleri açmaktan kaçının; Ekin yasal olduğundan emin değilseniz BT departmanınıza danışın.
2. Kötü Amaçlı Bağlantılar
Sosyal ağlar ve medya platformları, fidye yazılımı dağıtmanın bir yolu olarak da kullanılabilir. Bunun için kötü niyetli kişiler, mesajlara kötü amaçlı bağlantılar ekler veya bunları yorum bölümünde bir yerde bırakır; Bir aciliyet veya entrika duygusu uyandıracak şekilde formüle edilen bu mesajlar, dikkatsiz kullanıcıları kolayca kötü niyetli URL’leri takip etmeye teşvik edebilir ve ardından, kurbanın bilgisayarına indirildiğinde, fidye yazılımı, fidye ödenene kadar verilerini şifrelenmiş olarak tutacaktır.
Önleme ipuçları:
- E-postalara veya doğrudan mesajlara gömülü tüm bağlantılar konusunda dikkatli olun.
- Bir bağlantıyı takip etmeden önce, üzerine gelerek URL’leri tekrar kontrol edin.
- Kimlik avı bağlantılarına tıklamayı önlemek için tarayıcınıza URL’leri manuel olarak girin.
3. Arabayla Yüklemeler
Temel olarak, bir arabayla indirme, kötü amaçlı kodun bilginiz olmadan sisteminize indirildiği durumları ifade eder. Bunu yapmak için, fidye yazılımı dağıtıcıları ya bilinen güvenlik açıklarından yararlanarak onu meşru web sitelerine enjekte ederler ya da daha nadiren kötü niyetli içeriği kendi sitelerinde barındırırlar. Teknik düzeyde bu, virüslü bir siteyi ziyaret ettiğinizde, içerdiği kötü amaçlı yazılımın, bilgisayarınızı veya diğer aygıtları belirli güvenlik açıklarına karşı otomatik olarak analiz ettiği ve kötü amaçlı kodu arka planda çalıştırarak sisteminize erişim kazanacağı anlamına gelir.
Arabayla indirmelerin en kötü yanı, bu yöntemin, diğerlerinin aksine, kullanıcı adına herhangi bir girdi gerektirmemesidir. Herhangi bir şey yüklemeniz veya tıklamanız gerekmez ve kötü amaçlı ekleri açmanız gerekmez – sisteminize virüs bulaşması için tek gereken, virüslü bir web sitesini ziyaret etmektir.
Önleme ipuçları:
- Tüm yazılımlarınızı güncel tutun; en son güvenlik güncellemelerini düzenli olarak kontrol edin.
- Güvenilir bir reklam engelleyici kurun (uBlock Origin gibi).
- Artık kullanılmıyorsa tarayıcı eklentilerini kaldırın.
4. Kötü amaçlı reklamcılık
Kötü amaçlı reklamcılık da sistemlere bulaşma aracı olarak popülerlik kazanıyor. Bu, İnternette yasal reklamları göstermek için kullanılan aynı araçlardan yararlanır. Tipik olarak, siber suçlular reklam alanı satın alır ve bunu bir istismar kitine bağlar ve ardından bir web sayfası ziyaretçilerinin çekici bir teklif, kışkırtıcı bir resim, acil mesaj veya benzeri bir şeyle takip etmesini çekici hale getirir.
Ardından, meraklı bir ziyaretçinin reklama tıklaması durumunda, yararlanma kiti işletim sistemi, yüklü yazılım, tarayıcı özellikleri ve daha fazlasıyla ilgili bilgiler için sistemlerini hemen tarar; son olarak, istismar kiti kullanıcının makinesinde bir güvenlik açığı tespit eder etmez, üzerine fidye yazılımı yüklemeye çalışır. CryptoWall ve Sodinokibi gibi tanınmış olanlar da dahil olmak üzere kötü amaçlı reklamcılık yoluyla dağıtılan birçok fidye yazılımı vardır.
Önleme ipuçları:
- İşletim sisteminizi, yazılımınızı ve tarayıcılarınızı her zaman güncel tutun.
- Yine, gereksiz eklentileri devre dışı bırakın.
- Flash ve Java eklentilerinin otomatik olarak çalışmasını engelleyen tıkla oynat eklentilerini etkinleştirin – bunlar kötü niyetli reklamcılık tarafından kolayca kullanılabilir.
5. Uzak Masaüstü Protokolü
Diğer bir popüler saldırı vektörü, kullanıcıların bir ağ bağlantısı üzerinden başka bir bilgisayara bağlanmasını sağlayan bir iletişim protokolü olan RDP’dir. Varsayılan olarak, Uzak Masaüstü Protokolü bağlantı isteklerini 3389 numaralı bağlantı noktası üzerinden alır; bu, siber suçluların, açık bağlantı noktalarına sahip sistemler için web’de arama yapmak üzere bağlantı noktası tarayıcıları kullanmaktan yararlanır. Ardından, hedeflenen makinelerde bulunan güvenlik açıklarından yararlanarak veya kullanıcının oturum açma kimlik bilgilerini kırmak için kaba kuvvet saldırıları kullanarak , siber suçlular, hareket özgürlüklerinin neredeyse sınırsız hale geldiği bilgisayara erişim sağlayabilir. RDP aracılığıyla iletilen kötü amaçlı yazılım örnekleri arasında SamSam, Dharma gibi iyi bilinen örnekler ve diğerleri bulunur.
Önleme ipuçları:
- Güçlü parolalar kullanın.
- Bir VPN kullanın ; uzak oturumlar için 2FA’yı etkinleştirin .
- Varsayılan RDP bağlantı noktası 3389’u değiştirin.
6. Ağ yayılımı
Eski fidye yazılımları yalnızca bulaştıkları yerel bilgisayarı şifreleyebiliyorken, artık ağa bağlı diğer cihazlara geçmelerine izin veren kendi kendine yayılan mekanizmalarla daha gelişmiş türler geliştirildi ve bu da tüm kuruluşları sakatlamayı mümkün kılıyor. Tarihteki en yıkıcı fidye yazılımı saldırılarından bazıları, Petya veya WannaCry dahil olmak üzere bu kendi kendine yayılma mekanizmalarına sahipti. Bunları duyduysanız, potansiyel zararın boyutunu hayal etmeniz kolay olacaktır.
Önleme ipuçları:
- Ağınızı ayırın; uymak Minimum Hak Prensibi .
- Güvenilir bir fidye yazılımı yedekleme stratejisi geliştirin ve sürdürün.
7. Korsan Yazılım
Korsan yazılım birçok tehditle ilişkilendirilir ve fidye yazılımı bunların en büyüğüdür: çok sayıda crackli program, reklam yazılımı veya gizli kötü amaçlı yazılımla birlikte gelir, bu düğmeye basıldığında makinenize gerçekte neyin indirildiğinden asla emin olamazsınız.
Ücretsiz olarak sunulan crackli bir program size bir avuç para kazandırabilirken, lisanssız yazılım geliştiriciden hiçbir zaman güvenlik yamaları ve resmi güncellemeler almaz; Söylemeye gerek yok, korsan yazılım kullanmak fidye yazılımı bulaşma riskini önemli ölçüde artırır. Buna ek olarak, korsan yazılım barındıran web sitelerinin, istenmeyen indirmelere veya kötü amaçlı reklama daha duyarlı olma olasılığı daha yüksektir, bu nedenle bunu aklınızda bulundurun.
Önleme ipuçları:
- Korsan yazılım kullanmaktan kaçının,
- Onu barındıran web sitelerini ziyaret etmekten kaçının (çatlaklar veya anahtar oluşturucular dahil).
- Gerçek olamayacak kadar iyi görünen teklifler konusunda dikkatli olun.
8. Taşınabilir Sürücüler ve USB Ortamı
Uygun depolama hacimleri, yüksek hızlı performans ve tek bir yerde toplanmış mutlak kullanım rahatlığı gibi birçok inkar edilemez fayda sunarken, taşınabilir veri depolama cihazları aynı zamanda her tür virüs ve fidye yazılımı için teslimat araçları olarak da hizmet edebilir.
Virüs bulaşmış bir cihaz bir bilgisayara bağlandığında, fidye yazılımı sisteme yayılabilir ve yerel makinenin şifrelenmesine ve tüm ağın tehlikeye atılmasına neden olabilir. Tipik olarak, bu kasıtsızdır: bir çalışan farkında olmadan virüslü bir USB çubuğunu takar ve bir dakika sonra uç nokta şifrelenir; Ancak, verilerin kullanılması için talep edilen birkaç bin ya da tüm kayıp şirket bilgilerini yeniden oluşturmak için gereken birkaç haftalık kesinti söz konusu olduğunda, niyet gerçekten önemli değil, değil mi?
Önleme ipuçları:
- Makinenize asla bilinmeyen cihazları takmayın.
- Cihazlarınızı İnternet kafelerdeki bilgisayarlar gibi paylaşılan genel sistemlere bağlamaktan kaçının.
- Çıkarılabilir sürücüleri tarayabilen ve koruyabilen saygın bir antivirüs yazılımı kullanın.
- Ek olarak, işletmelerin sağlam BYOD politikaları uygulaması ve sürdürmesi gerekir .
Gördüğünüz gibi, fidye yazılımının yayılmasının sayısız yolu ne olursa olsun, enfeksiyon riskini azaltmak ve saldırının etkilerini hafifletmek için alacağınız pek çok ihtiyati tedbir vardır. Öyleyse bunun için gidin!


