
Dijital verilerin değeri son yıllarda sürekli olarak artıyor – ve hackleme sanatı da öyle: önceden davetsiz misafirlerin başvurduğu rastgele sistemlere saldırmanın aksine, bugün yöntemleri çok daha karmaşık araçlara dönüşüyor ve geliştiriliyor. ve hedeflendi. Emsisoft’a 230.000’den fazla sunumdan elde edilen verilere dayanan Security Boulevard’ın en son raporuna göre, tehdit aktörleri okullar, işletmeler ve devlet kurumları gibi daha büyük ve daha karlı hedefleri hedefliyor ve ABD’deki çok sayıda kamu kuruluşunu sakat bırakıyor ve dağıtımcıları fidye ödemelerinden milyonlarca, hatta belki de milyarlarca dolar üretecek.
Genel Bakış
Fidye yazılımının kendisi , verileri şifreleyerek hem kuruluşların hem de bireylerin bilgisayarlarına saldıran gelişmiş bir kötü amaçlı yazılımı ( yaygın bir bilgisayar virüsü veya ağ solucanı ) temsil eder ve atanan fidye miktarı (genellikle bir ila on Bitcoin arasında değişir) ödenene kadar erişimi imkansız hale getirir. hacker’a. Fidye yazılımı programlarının çoğu, ödemenin yapılması için bir zaman sınırı da belirleyebilir, bu süre sonunda fiyat birçok kez artar veya tüm şifreli kullanıcı dosyaları kalıcı olarak silinir .
Bulaşma, virüs bulaşmış yürütülebilir dosya başlatılır başlatılmaz veya bir ağ hizmetindeki bir güvenlik açığı yoluyla bir saldırı sırasında gerçekleşir: kurbanın bilgisayarına girer, program çalışma dosyalarının çoğunu şifreler (örneğin, ortak uzantılara sahip tüm dosyalar), çoğu durumda bilgisayarı çalışır durumda bırakır, ancak tüm kullanıcı verilerini kilitler.

Nasıl Yayılır?
Diğer kötü amaçlı yazılımların yaptığı gibi, fidye yazılımı da aşağıdaki gibi yaygın yollarla iletilir:
- Güvenilmeyen, şüpheli veya kötü amaçlı web sitelerine göz atmak
- e-postalarda bulunan (veya diğer sosyal medya sohbet uygulamalarından geçen) kötü amaçlı veya bozuk bağlantıları takip etmek
- bilinmeyen gönderenlerden dosya açma veya indirme
- korsan yazılım kurulumu ve eski yazılım programları
- ücretsiz yazılım: oyunlar, sahte yazılımlar, ekran koruyucular vb.
- virüslü ağın parçası olan bilgisayara erişim
Fidye Yazılımı Saldırısı Tarafından Kim Hedef Alınır?
Daha önce söylendiği gibi, kelimenin tam anlamıyla herkes buna maruz kalabilir: özel kullanıcılardan büyük girişimlere ve şirketlere ve hatta devlet kurumlarına kadar. Bir ağa veya internete bağlanma özelliğine sahip tüm cihazlar fidye yazılımı saldırılarına açıktır: masaüstü bilgisayarlar, dizüstü bilgisayarlar, tabletler, mobil cihazlar vb.
Fidye yazılımı bulaşmasıyla ilgili en kötü şey, felaketi önleyecek kadar erken hiçbir belirti gösterilmemesidir. Dahası, anonim bir ödeme yöntemi olan Bitcoin ile, bu dijital işlemler izlenemediği için davetsiz misafirlerin yakalanmadan kaçması hiç bu kadar kolay olmamıştı. Tüm bunlar, siber dünyadaki fidye yazılımı çeşitlerinin ve dolayısıyla genel siber suçların artmasıyla sonuçlanır.
Ne Tür Fidye Yazılımı Vardır?
Fidye yazılımını veya kripto yazılımı şifrelemek, açık arayla en yaygın türdür; yine de saldırının istenen sonucuna bağlı olarak fidye yazılımı 5 ana kategoriye ayrılabilir:
1. Locker fidye yazılımı: Saldırıya uğrayan sistemi kilitler ve saklanan dosyalara yeniden erişim kazanmak için kurbandan fidye talep eder.
2. Coryptoware: Dosyaları şifreler ve bir kullanıcıyı verilerinin şifresini çözmek için belirli bir miktar para ödemeye zorlar.
3. Scareware: kurbanın bilgisayarı, sisteme virüs bulaştığını belirten pop-up’larla bombalanır; Kullanıcıdan virüsü kaldıracak bir antivirüs için ödeme yapması istenir.
4. Android Cihaz Fidye Yazılımı: ya kullanıcının akıllı telefonunu kalıcı olarak kilitler ve kilidinin açılması için bir fidye ister ya da hassas verilerini çalmak ve iade etmek için ödeme talep eder.
5. IoT Ransomware: Bir IoT cihazına erişim sağlamak ve aynı zamanda onu bir kullanıcı tarafından erişilemez hale getirmek için
tasarlanmıştır.
.
Şifrelenmiş Veriler Nasıl Kurtarılır?
Bir fidye yazılımı tarafından yakalanan dosyaları geri yüklemek için bir düzine çözüm var. Aşağıdaki bölümlerde, Salvagedata size göz önünde bulundurmanız gereken birkaç pratik yöntem öneriyor.
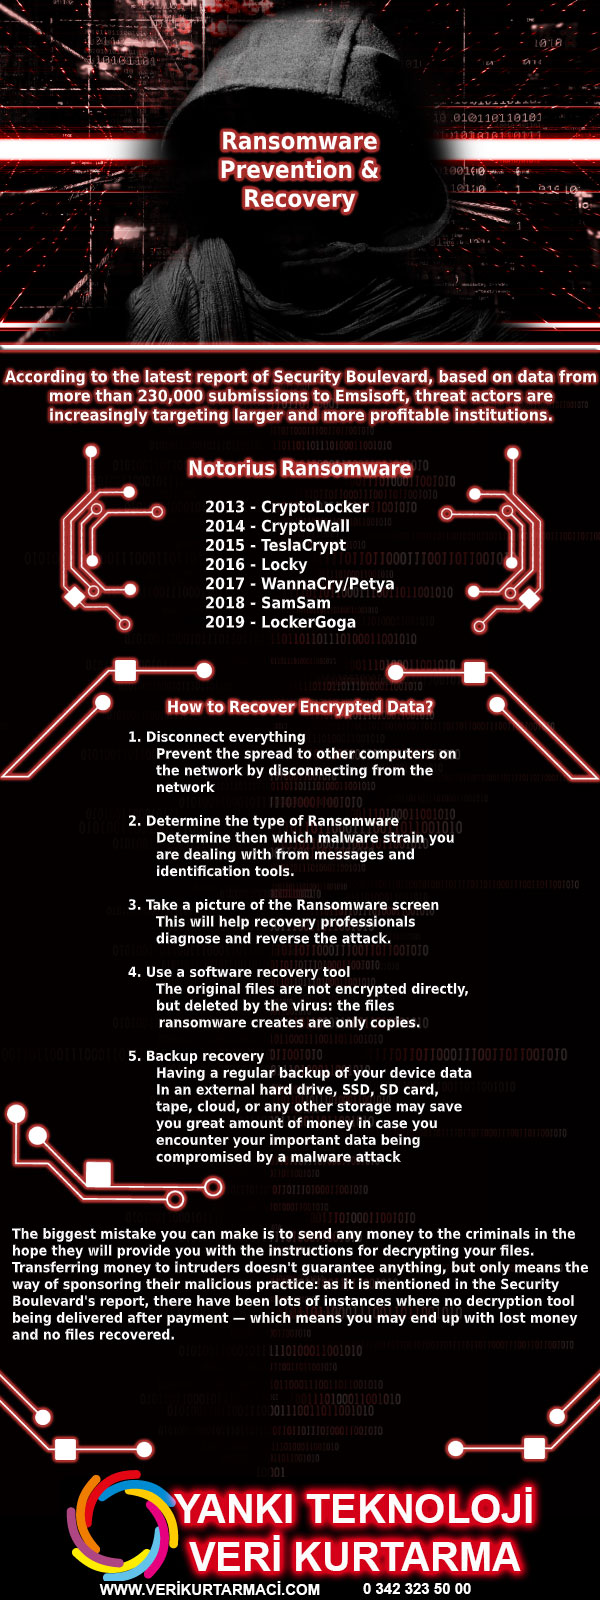
Bağlantıyı Kes herşeyden
Öncelikle, virüs bulaştığından şüphelenildiği anda bilgisayarın ağ (hem kablolu hem de Wi-Fi) ve depolama cihazlarının bağlantısını kesin. Bu, fidye solucanlarının ağ boyunca yayılmasında ve hayati verileri şifrelemede başarılı olmak için kullanılabilecek bağlantıları bulmasını önlemek için gereklidir.
Ne tür bir fidye yazılımı ile uğraştığınızı keşfedin
Mesajlardan ve tanımlama araçlarından hangi kötü amaçlı yazılım türüyle uğraştığınızı belirleyin. Fidye yazılım türlerinin her biri biraz farklı çalışır, bu da hangi kurtarma seçeneklerine sahip olduğunuzu öğrenmenize yardımcı olur. Fidye notunu, şifrelenmiş örnek bir dosyayı ve / veya saldırganın iletişim bilgilerini yükleyerek, virüsün hangi türünün dosyalarınızı şifrelediğini belirlemek için ID Ransomware gibi bir tanımlama aracı deneyin; varsa, sizi bir şifre çözme aracına yönlendirecektir.
Fidye yazılımı ekranının bir resmini çekin
Saldırıya uğradığınızda, ödenecek miktar ve ödemenin nereye gönderileceği dahil olmak üzere fidyeyi tanımlayan bir mesaj size verilecektir. Ekranınızın bir resmini çekin (veri kurtarma uzmanlarının hangi kilit açma yöntemlerinin uygulanması gerektiğini belirlemesine yardımcı olur) ve karşı saldırıya yönelik daha fazla koordinasyon önlemleri için yetkililere rapor verin.
Veri kurtarma yazılımı kullanın
Orijinal dosyalar doğrudan şifrelenmez, ancak virüs tarafından silinir: fidye yazılımının oluşturduğu dosyalar yalnızca kopyadır, bu nedenle kaldırılan kaynak dosyaları geri yüklemek için bir veri kurtarma yazılımı kullanmayı deneyebilirsiniz – gerçekten de denemeye değer. Bununla birlikte, fidye yazılımı araçları sürekli olarak değiştirilir ve geliştirilir, bu nedenle veri kurtarma yazılımı, bazı daha gelişmiş virüslerin meydana gelmesi durumunda yardımcı olmayabilir.
Bu durumda, dosyalarınızı bir fidye yazılımı saldırısından geri yüklemek için profesyonel bir veri kurtarma hizmetleri şirketine başvurmanız gerekecektir .
Yedek kurtarma
Cihaz verilerinizin harici bir sabit sürücüde, SSD’de, SD kartta, teypte, bulutta veya başka bir depoda düzenli olarak yedeklenmesi, önemli verilerinizin kötü amaçlı bir saldırı tarafından tehlikeye atılması durumunda size büyük miktarda tasarruf sağlayabilir. Bir yedeğiniz varsa, her şeyi sıfırdan yeniden yükleyin ve şifrelenmiş dosyaları orijinal dosyalardan kurtarın, çünkü sisteminizde tam bir silme işlemi gerçekleştirmek en iyisi olacaktır: sabit diskleri biçimlendirmek, kötü amaçlı yazılımdan geriye hiçbir kalıntı kalmamasını sağlayacaktır.
Sonuç
Son olarak, yapabileceğiniz en büyük hata, dosyalarınızın şifresini çözme talimatlarını vermeleri umuduyla suçlulara herhangi bir para göndermektir (muhtemelen fidye mesajında söz verildiği gibi). Davetsiz misafirlere para transfer etmek hiçbir şeyi garanti etmez, ancak yalnızca onların kötü niyetli uygulamalarına sponsor olma yolu anlamına gelir: Security Boulevard’ın raporunda belirtildiği gibi, ödeme yapıldıktan sonra hiçbir şifre çözme aracının teslim edilmediği birçok durum olmuştur – bu da para kaybedersiniz ve dosya kurtarılamaz.
Güvenli bir yerde depolanan birkaç yedekleme, geri yüklenmesi gereken bozuk veri miktarını önemli ölçüde azaltarak olası kayıpları en aza indirmenize yardımcı olabilir. Ancak, sisteminizi ve verilerinizi geçici olarak yedeklemediyseniz, durumu haysiyetle taşıyın ve kayıp verilerinizi, mümkünse kendiniz veya bir veri kurtarma şirketinin yardımıyla yeniden oluşturun.


